
EC-Council Web Application Hacking Security - WAHS v1 : RPS Prüfungs-Voucher + eCourseware + iLab
$675.00
Angebotspreis
$675.00
Normaler Preis
$875.00
Zu Produktinformationen springen


EC-Council Web Application Hacking Security - WAHS v1 : RPS Prüfungs-Voucher + eCourseware + iLab
$675.00
Angebotspreis
$675.00
Normaler Preis
$875.00
EC-Council Web Application Hacking Security (Neu!) WAHS v1 : RPS Prüfungs-Gutschein + eCourseware + iLab
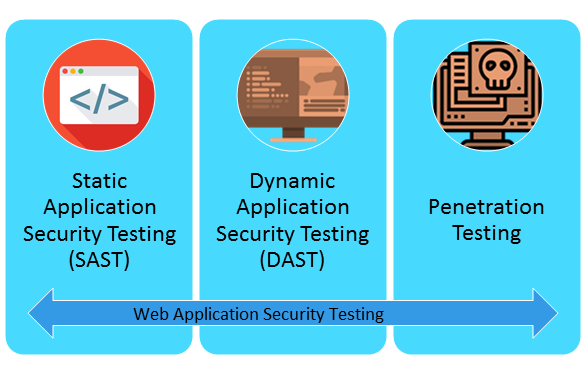
EC-Council Web Application Hacking & Security ist ein praxisorientiertes Cybersicherheitstraining, das Lernenden vermittelt, wie moderne Webanwendungen angegriffen werden – und wie man sie effektiv sichert.
🔐 Was ist EC-Council Web Application Hacking & Security?
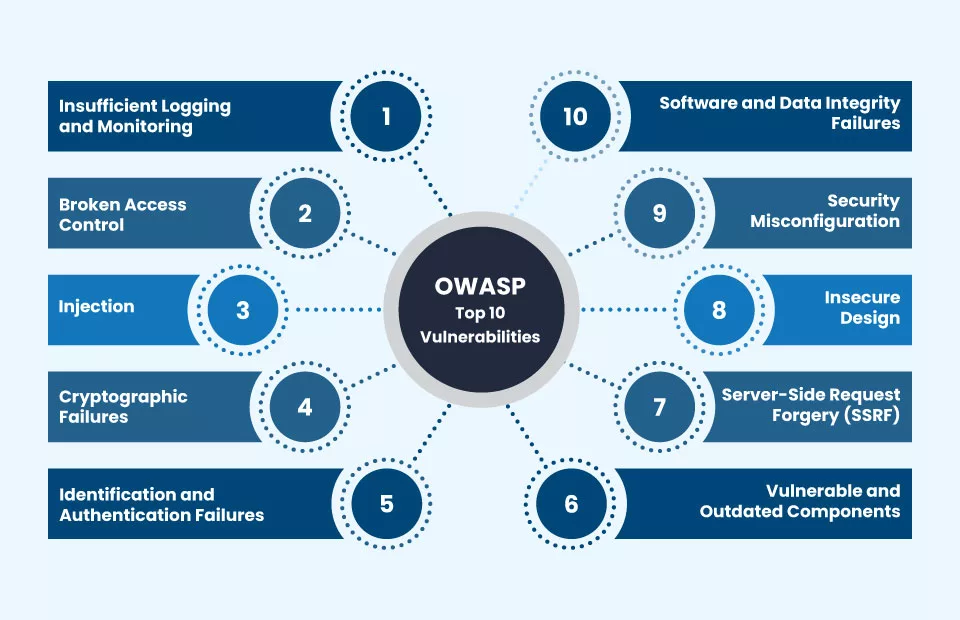
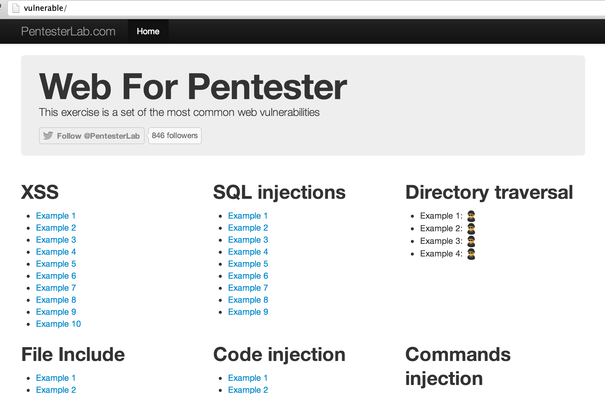
Dieser Kurs konzentriert sich auf reale Webanwendungsangriffe und -verteidigungen und behandelt kritische Schwachstellen wie SQL-Injection, Cross-Site Scripting (XSS), Authentifizierungs- und Autorisierungsfehler, unsichere APIs und Fehlkonfigurationen – ausgerichtet an den OWASP Top 10.
Lernende werden nicht nur die Theorie studieren, sondern auch in Laborumgebungen üben, wie Angreifer denken und wie Sicherheitsexperten Web-Schwachstellen auf strukturierte und ethische Weise erkennen, ausnutzen und beheben.
🎯 Warum sollten Sie dies lernen?
-
Webanwendungen sind heute das Angriffsziel Nr. 1
Die meisten Datenlecks beginnen bei unsicheren Webanwendungen, nicht bei Netzwerken. -
Praktisches, anwendungsbezogenes Lernen
Lernen durch Tun: echte Tools, echte Angriffsszenarien, echte Verteidigungsmaßnahmen. -
Branchenweit anerkannter Lehrplan
Entwickelt vom EC-Council, einem weltweit führenden Anbieter in der Cybersicherheitsausbildung. -
Karriereorientierte Fähigkeiten
Web-Sicherheitskenntnisse sind sehr gefragt in Pentesting-, SOC-, DevSecOps- und Anwendungssicherheitsrollen. -
Denken wie ein Angreifer, verteidigen wie ein Profi
Das Verständnis von Hacking-Techniken ist der schnellste Weg, sichere Systeme aufzubauen.
👥 Wer sollte diesen Kurs belegen?
Dieses Programm ist ideal für:
-
Webentwickler & Software-Ingenieure
Die sicheren Code schreiben und kostspielige Schwachstellen vermeiden möchten. -
Cybersicherheitsstudenten & Anfänger
Die eine solide Grundlage in der Webanwendungssicherheit aufbauen möchten. -
Penetrationstester & ethische Hacker
Die sich auf das Testen von Webanwendungen spezialisieren möchten. -
SOC-Analysten & Blue Team-Mitglieder
Um webbasierte Angriffe besser zu erkennen, zu analysieren und darauf zu reagieren. -
IT- & Systemadministratoren
Die für die Bereitstellung und Wartung sicherer Webservices verantwortlich sind.
🚀 Was Sie gewinnen werden
-
Praktische Fähigkeiten in Webanwendungs-Hacking & -Verteidigung
-
Tiefes Verständnis der OWASP Top 10 Schwachstellen
-
Erfahrung mit professionellen Sicherheitstools und -techniken
-
Eine solide Grundlage für fortgeschrittene Zertifizierungen wie CEH, CPENT und Web-Pentesting-Rollen
✅ Erstellen Sie sichere Webanwendungen.
✅ Verstehen Sie echte Angriffe.
✅ Fördern Sie Ihre Karriere in der Cybersicherheit.
Beginnen Sie noch heute Ihre Reise mit EC-Council Web Application Hacking & Security.