
EC-Council Seguridad de Hacking de Aplicaciones Web - WAHS v1 : Vale de Examen RPS + eCourseware + iLab
$675.00
Precio de oferta
$675.00
Precio habitual
$875.00
Ir directamente a la información del producto


EC-Council Seguridad de Hacking de Aplicaciones Web - WAHS v1 : Vale de Examen RPS + eCourseware + iLab
$675.00
Precio de oferta
$675.00
Precio habitual
$875.00
Seguridad de Hacking de Aplicaciones Web de EC-Council (¡Nuevo!) WAHS v1: Vale de Examen RPS + eCourseware + iLab
Web Application Hacking & Security de EC-Council es un programa de capacitación práctica en ciberseguridad diseñado para ayudar a los estudiantes a comprender cómo se atacan las aplicaciones web modernas y cómo protegerlas eficazmente.
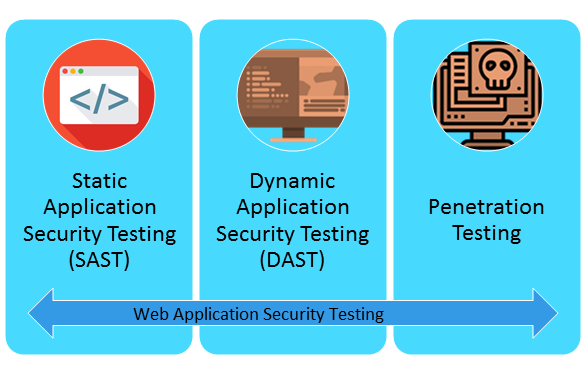
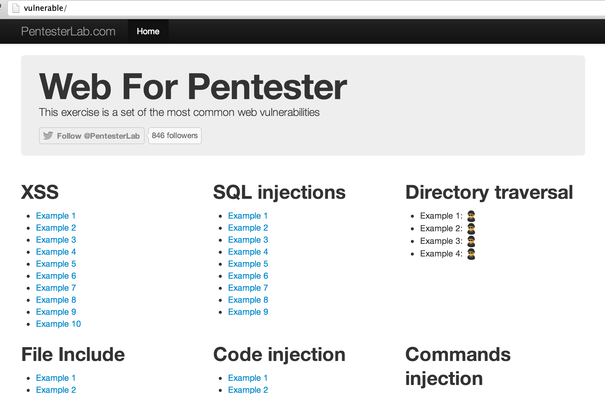
🔐 ¿Qué es EC-Council Web Application Hacking & Security?
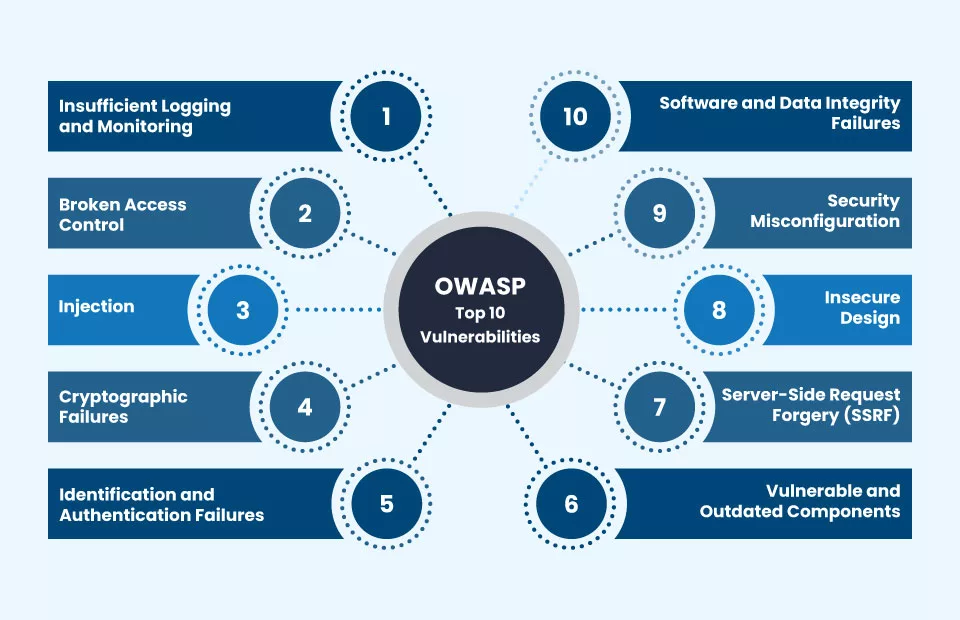
Este curso se centra en ataques y defensas de aplicaciones web del mundo real, cubriendo vulnerabilidades críticas como inyección SQL, Cross-Site Scripting (XSS), fallas de autenticación y autorización, APIs inseguras y configuraciones incorrectas, todo alineado con el OWASP Top 10.
Los estudiantes no solo estudiarán la teoría, sino que también practicarán en entornos de laboratorio, aprendiendo cómo piensan los atacantes y cómo los profesionales de la seguridad detectan, explotan y corrigen las vulnerabilidades web de manera estructurada y ética.
🎯 ¿Por qué deberías aprender esto?
-
Las aplicaciones web son el objetivo de ataque número 1 hoy en día
La mayoría de las filtraciones de datos comienzan por aplicaciones web inseguras, no por redes. -
Aprendizaje práctico y práctico
Aprende haciendo: herramientas reales, escenarios de ataque reales, defensas reales. -
Plan de estudios reconocido por la industria
Desarrollado por EC-Council, un líder global en educación en ciberseguridad. -
Habilidades centradas en la carrera
Las habilidades de seguridad web son muy demandadas en roles de pentesting, SOC, DevSecOps y seguridad de aplicaciones. -
Piensa como un atacante, defiéndete como un profesional
Comprender las técnicas de hacking es la forma más rápida de construir sistemas seguros.
👥 ¿Quién debería tomar este curso?
Este programa es ideal para:
-
Desarrolladores Web e Ingenieros de Software
Que quieren escribir código seguro y evitar vulnerabilidades costosas. -
Estudiantes de Ciberseguridad y Principiantes
Que buscan construir bases sólidas en seguridad de aplicaciones web. -
Penetration Testers y Hackers Éticos
Que quieren especializarse en pruebas de aplicaciones web. -
Analistas de SOC y Miembros de Blue Team
Para detectar, analizar y responder mejor a los ataques basados en la web. -
Administradores de TI y de Sistemas
Responsables de implementar y mantener sistemas web seguros.
🚀 Lo que ganarás
-
Habilidades prácticas en hacking y defensa de aplicaciones web
-
Profundo conocimiento de las vulnerabilidades del OWASP Top 10
-
Experiencia con herramientas y técnicas de seguridad profesionales
-
Una base sólida para certificaciones avanzadas como CEH, CPENT y roles de pentesting web
✅ Construye aplicaciones web seguras.
✅ Comprende ataques reales.
✅ Avanza en tu carrera de ciberseguridad.
Comienza tu viaje con EC-Council Web Application Hacking & Security hoy mismo.